 |
| 인터넷 캡쳐 |
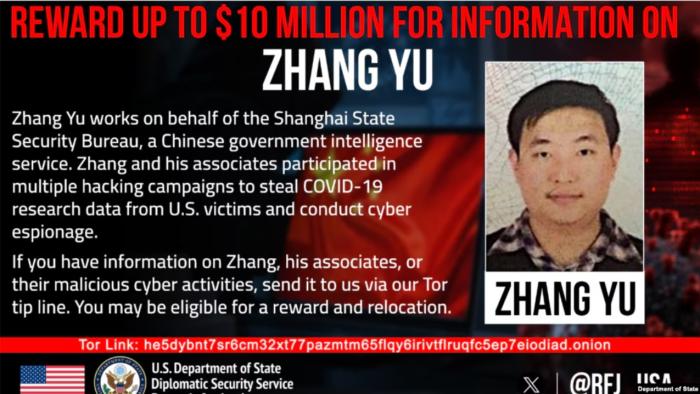
미국 국무부가 중국 정보기관의 지시로 미국 대학과 기업 등을 해킹한 혐의를 받는 중국인 장위(张宇·Zhang Yu)의 신원이나 소재를 확인할 수 있는 정보에 최대 1,000만 달러의 현상금을 내걸었다.
국무부의 ‘정의보상 프로그램’(Rewards for Justice·RFJ)은 장위가 상하이 소재 정보기술업체 ‘상하이 파이어테크’의 이사로, 중국 국가안전부 산하 상하이 국가안전국의 의뢰를 받아 활동했다고 밝혔다. 이번 현상금은 외국 정부의 지시나 통제 아래 미국의 중요 기반시설을 겨냥한 악의적 사이버 활동에 가담한 인물을 추적하기 위한 조치다.
감염병 연구까지 겨냥한 사이버 첩보 의혹
미 법무부에 따르면 장위와 공범 쉬저웨이(徐泽伟·Xu Zewei)는 2020년 초 미국 대학과 면역학·바이러스학 연구자들을 겨냥해 코로나19 백신과 치료·검사 관련 연구정보를 탈취한 혐의를 받고 있다.
수사당국은 상하이 국가안전국 관계자들이 해킹 대상을 지정하고 활동 보고를 받았다고 설명했다. 법무부가 공개한 혐의 내용에는 정보기관 관계자가 쉬저웨이에게 특정 연구자들의 이메일 계정에 접근하도록 지시하고, 쉬저웨이가 이후 이메일 내용을 확보했다고 보고한 정황도 포함됐다.
공격은 연구자료 수집에 그치지 않았다. 두 사람은 마이크로소프트 익스체인지 서버의 취약점을 악용한 대규모 침입 작전 ‘하프늄’(HAFNIUM)에도 가담한 혐의를 받는다. 이 작전으로 전 세계 수천 대의 컴퓨터가 침해됐으며, 미국 대학과 국제 로펌도 피해 대상에 포함됐다. 수사당국은 공격자들이 원격 접근을 유지하는 프로그램을 설치하고 이메일 정보를 빼낸 것으로 보고 있다.
공범은 미국 법정으로.. 장위는 추적 대상
쉬저웨이는 미국의 요청에 따라 2025년 7월 3일 이탈리아에서 체포됐다. 이후 2026년 4월 미국으로 인도돼 텍사스주 휴스턴 연방법원에 출석했다. 장위와 쉬저웨이는 컴퓨터 무단 접근과 손상, 통신사기, 신원도용 등과 관련한 9개 혐의로 기소됐으며, 장위는 여전히 도주 중이라고 미 당국은 밝혔다.
이번 사건에서 주목할 부분은 중국 정보기관과 민간업체 사이의 연결 구조다. RFJ는 중국 정부가 광범위한 민간기업과 계약업체 네트워크를 활용해 해킹과 정보 탈취를 수행하면서 정부의 개입을 감추고 있다고 지적했다. 외견상 민간 기술기업의 활동이 국가 차원의 사이버 첩보와 연결될 수 있다는 경고다.
미국의 현상금 조치는 국경을 넘어 활동하는 해커와 그 배후를 끝까지 추적하겠다는 대응으로 읽힌다. 대학의 연구성과와 기업의 기밀, 법률기관의 민감한 정보가 함께 공격 대상이 됐다는 점에서, 이번 사건은 사이버 침입이 학술·산업·국가안보 전반을 위협할 수 있음을 보여준다. 다만 공개된 내용은 미 수사당국의 혐의와 기소 내용으로, 피고인들의 유죄가 확정된 것은 아니다.
장·춘 <취재기자>


의 신원이나 소재를 확인할 수 있는 정보에 최대 1,000만 달러의 현상금을 내걸었…');)